
Perito em
Forense computacional
Muito prazer, sou o João Vitor, e quero dedicar este espaço a qualquer pessoa interessada em conhecer um pouco melhor a perícia digital e o meu trabalho.
Conheça as principais normas técnicas que regem nosso trabalho e as principais ferramentas que o tornam íntegro. Contei, até aqui, com professores excelentes e agradeço-lhes imensamente pelo aprendizado que, hoje, posso compartilhar aqui. Aproveite a leitura.
Áreas de atuação
Memória
Dispositivos móveis
Redes
Malware
Nuvem
Mensagens
Metodologia pericial
O trabalho pericial exige o conhecimento de procedimentos padronizados de manuseio de evidências digitais, antes mesmo de pegar um dispositivo em mãos. Ao dominá-los, garantimos integridade tanto à evidência digital, quanto ao processo judicial.
A ISO/IEC 27037, homologada pela ABNT, é a principal norma que rege os procedimentos de manuseio de evidências digitais, com diretrizes para identificação, coleta, aquisição e preservação de evidências digitais em processos judiciais.
Processos de manuseio
Uma evidência pode ser frágil em sua natureza e adulterada ou destruída por exame impróprio. A ISO 27037 dá diretrizes específicas para quatro etapas de manuseio:
Identificação
A pesquisa, reconhecimento e documentação da potencial evidência digital, antes de qualquer outro exame.
Coleta
Remoção do dispositivo com evidência digital para um ambiente controlado. Não aplicável, dependendo do contexto.
Aquisição
Produção da cópia forense e verificação da integridade da réplica.
Preservação
Configura a guarda do dispositivo digital contra espoliação ou adulteração.
Princípios da evidência digital
A ISO dá as principais diretrizes para o manuseio da evidência, destacando as responsabilidades do Primeiro Interventor da Evidência Digital (DEFR) e os princípios a serem seguidos durante todos os procedimentos anteriores:
Auditabilidade
Recomenda-se que seja possível para um assistente independente ou outra parte autorizada interessada avaliar as atividades realizadas por um DEFR.
Repetibilidade
Convém que um DEFR seja capaz de realizar todos os processos descritos na documentação e, a partir dos mesmos procedimentos e instrumentos, alcançar os mesmos resultados.
Reprodutibilidade
A reprodutibilidade é estabelecida quando os mesmos resultados de testes são produzidos sob a utilização de mesmos métodos, porém com diferentes instrumentos (ex: ferramentas de aquisição, hashing).
Justificabilidade
A justificativa pode ser alcançada demonstrando que a decisão foi a melhor escolha para obter toda a potencial evidência digital.
Cadeia de custódia
REGISTRO DE ANÁLISE
- [14-10-2025 09:12] Recebimento de mídia e conferência do lacre.
- [14-10-2025 09:25] Registro fotográfico do dispositivo recebido.
- [14-10-2025 09:41] Catalogação da evidência digital.
- [14-10-2025 10:03] Isolamento do dispositivo para análise.
- [14-10-2025 10:28] Aquisição forense dos dados do equipamento.
- [14-10-2025 11:15] Verificação da integridade da imagem.
- [14-10-2025 11:37] Indexação dos arquivos extraídos.
- [14-10-2025 14:06] Análise de artefatos do sistema operacional.
- [15-10-2025 09:18] Revisão dos registros de atividade.
- [15-10-2025 10:02] Armazenamento seguro e encerramento da análise.
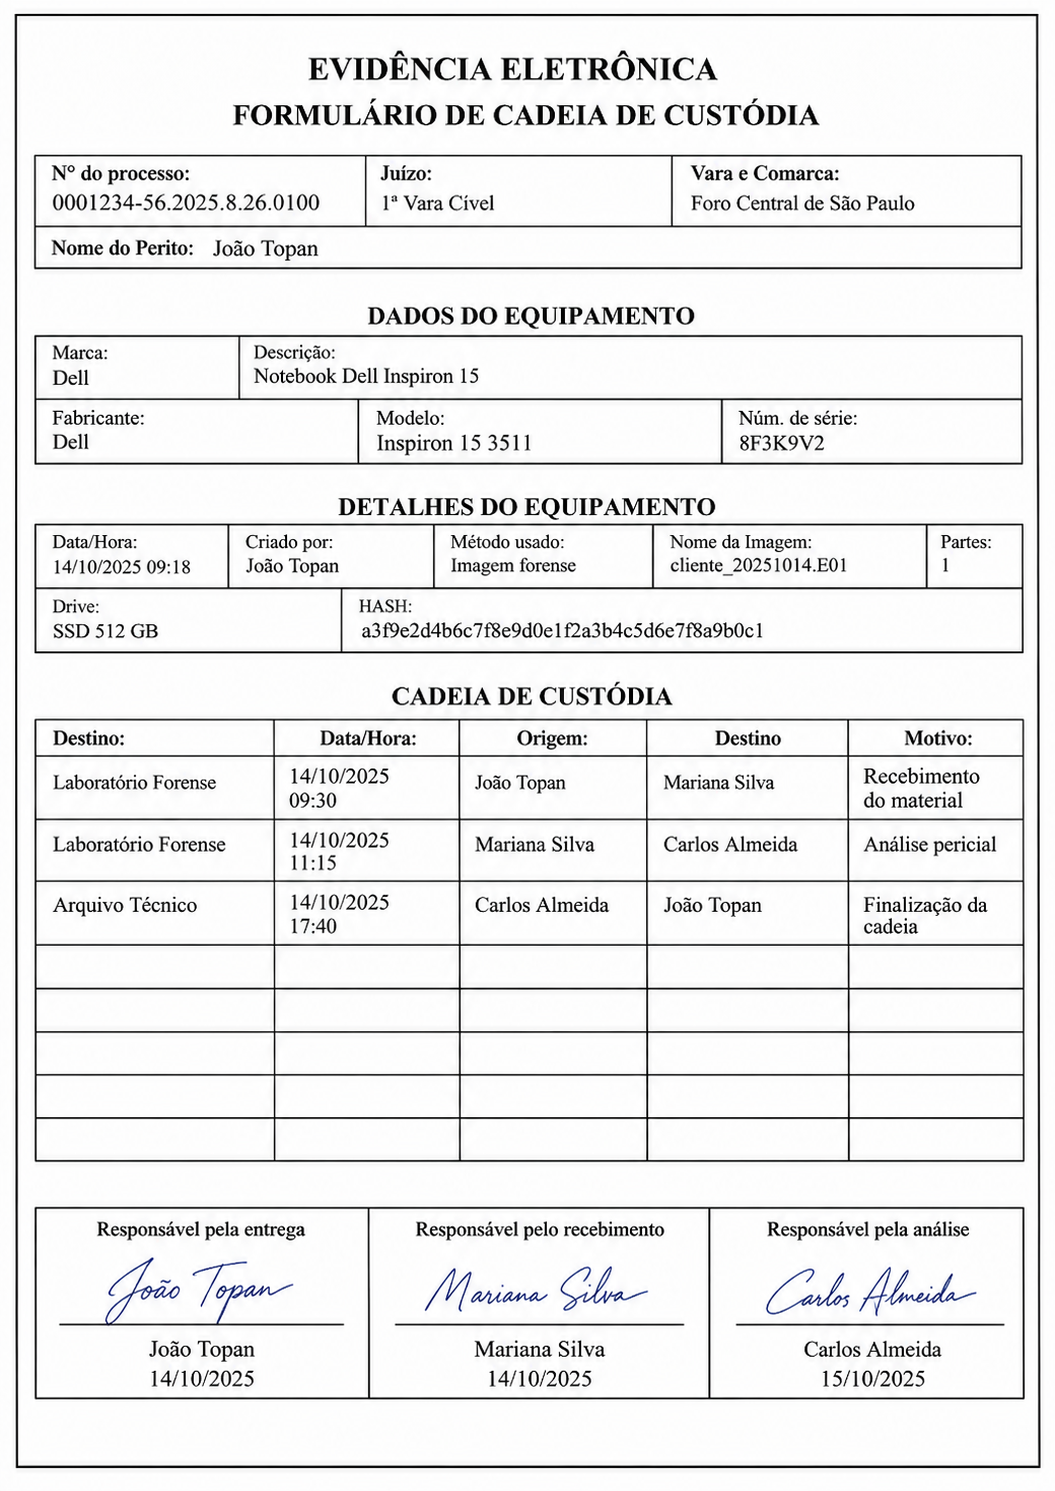
Um perito digital não só se responsabiliza pela evidência digital e seu manuseio, mas também por devidas precauções no local do incidente ou da coleta, documentação de cada ação feita, principalmente a respeito da cronologia de movimento e do manuseio da potencial evidência digital, caracterizados pela cadeia de custódia.
Laudo pericial
O laudo deve ser estruturado de forma compreensível, verificável por outro perito e objetivo na resposta aos quesitos.
- Identificação
Processo, partes, juízo, nomeação e data.
- Objeto da perícia
O que foi determinado pelo juízo e o escopo do exame.
- Material examinado
Descrição de cada item, com identificação única, estado no recebimento e hashes.
- Metodologia
Procedimentos e ferramentas, com versões, e as normas adotadas.
- Análise técnica
Achados organizados, com evidências e referências.
- Resposta aos quesitos
Cada quesito reproduzido e respondido de forma direta e fundamentada, remetendo à análise.
- Limitações e ressalvas
O que não foi possível verificar e por quê.
- Anexos
Logs, capturas de tela, relatórios de ferramenta, termos de cadeia de custódia.
Caso simulado
Dispositivo corporativo em ambiente isolado
Cenário fictício baseado em material público, com análise de arquivos de sistema, histórico de navegação e registros de login em um computador de uso corporativo.
Fiz algumas outras postagens com análises detalhadas de outros casos, ferramentas e informações. Dê uma olhada!Entre em contato
Para dúvidas técnicas, solicitações de materiais ou comentários sobre metodologias, utilize o seguinte formulário.